Роли доступа к SCADA: как подготовить права для смены, инженера и обслуживания
Проект ролевого доступа к SCADA должен связывать права с реальными обязанностями. Общая учётная запись смены может скрывать исполнителя, а слишком широкая роль обслуживания — давать лишние возможности. Внедрение начинают с функций, сохраняя доступность необходимых действий для подготовленного персонала.
Описать пользовательские функции
Составьте перечень просмотра, управления, подтверждения сообщений, изменения настроек, инженерных работ и администрирования. Для каждой функции укажите область оборудования и владельца решения. Доступ ко всем экранам не должен автоматически означать право выполнять любую команду.
Разделите обязанности смены, технолога, инженера и администратора по действующему порядку объекта. Набор ролей не следует копировать из штатного расписания без разбора функций. Один сотрудник может выполнять несколько обязанностей, но их основания должны оставаться понятными.
Подготовить матрицу прав
NIST рассматривает ролевой доступ как средство ограничения полномочий и разделения обязанностей. При этом механизм не должен мешать обычным и предусмотренным срочным задачам OT. Поэтому проект проверяют одновременно с точки зрения контроля и работоспособности.
В матрице укажите действие, объект, роль и условия. Полезно различать просмотр, выполнение и изменение конфигурации. Избыточно общая строка «доступ к серверу» не описывает прикладные возможности пользователя.
| Обязанность | Типовая потребность | Что уточнить |
|---|---|---|
| Оператор смены | Наблюдение и разрешённые действия | Границы участка |
| Технолог | Анализ и утверждённые изменения | Область параметров |
| Инженер | Подготовка и обслуживание проекта | Условия выполнения работ |
| Администратор | Управление системой доступа | Разделение прикладных полномочий |
Таблица является основой обсуждения, а не готовой политикой для любого объекта. Конкретные права утверждает владелец системы.
Сохранить индивидуальную ответственность
Определите связь человека с учётной записью и порядок смены пользователя на общем рабочем месте. Журнал должен позволять связать существенное действие с исполнителем. Служебные процессы и автоматические соединения учитывают отдельно от человеческих ролей.
Проверьте, какие механизмы реально поддерживает установленная версия SCADA. Внешняя служба идентификации, локальные пользователи и разные компоненты могут иметь собственные ограничения. Поддержку нельзя предполагать по общему названию продукта.
Подготовить жизненный цикл прав
Укажите порядок выдачи, изменения и завершения доступа. Смена должности или окончания сервисных работ должна приводить к пересмотру полномочий. Право, выданное один раз, не становится бессрочным по умолчанию.
Временное обслуживание оформляют с назначением, сроком и ответственным. Для предусмотренных особых ситуаций готовят утверждённый порядок, который сохраняет наблюдаемость действий. Универсальный общий пароль не является полноценной заменой такого процесса.
Проверить функции и зависимости
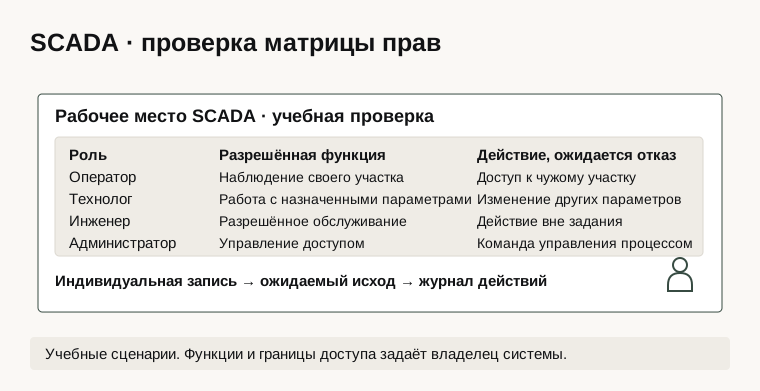
На разрешённом стенде пройдите пользовательские сценарии каждой роли. Проверьте как нужные действия, так и отказ в действиях вне полномочий. Скрытая кнопка не доказывает ограничение, если та же функция доступна другим поддерживаемым путём.
Отдельно рассматривают недоступность службы идентификации и смену персонала. Ожидаемое поведение определяют заранее с учётом эксплуатации. Изменение доступа не должно неожиданно лишить смену необходимого наблюдения.
Итоговый комплект включает матрицу, настройки, результаты и правила пересмотра. После изменения приложения проверяют затронутые функции и новые пути доступа. Для начала выберите одно рабочее место и реальные обязанности его пользователей: по ним можно подготовить управляемые роли, сохраняя ответственность и пригодность SCADA для работы смены.
Сайт носит справочный характер и не собирает персональные данные — все запросы уходят на наш e-mail напрямую из вашего почтового клиента. Соответствует требованиям закона о персональных данных.

